Tietoturvatiedote on julkaistu 19.3.2026 kello: 15.09. Artikkelin arvioitu lukuaika on noin 1 min, 30 sec. Muokattu: 15.30, lisätty tieto mobiiliverkon ja Kaupunginverkon vaihtelusta. PÄIVITETTY 20.3.2026 kello: 16.05, Uudelleen päivitetty: 19.18. Artikkelia muokattu kauttaaltaan.
SMENU:n käyttämä Matomo (Cloud)-analytiikkapalvelu tunnisti epäilyttävää toimintaa SMENU;n järjestelmään kello 12.41. SMENU:n käyttämä WordPress.com-palvelu on kuitenkin suojattu todella teknisesti, että mahdollinen murtoyritys on lähes mahdoton, sillä jotkut tiedostot vaatii isompaa pakettia, kuin pelkkä Personal, eli SMENU:n toimituksenkaan on melkein lähes mahdoton päästä muokkaa tiettyjä tiedostoja, ilman uusia paketteja.
-"Jos olisi käytössä itsehostattu WordPress.org - Tämä epäilyttävä toiminta olisi voinut toimia murtona palvelun sisäiseen järjestelmään"/Polku
SMENU paikansi epäilyttävää toimintaa palvelussaan julkisen IP-osoitteen avulla Valkeakosken Kaupungin verkosta. SMENU vastaanotti törkyviestin samasta IP-osoitteesta kello 12.47. epäilyttävä-yrittäjä oli viipynyt SMENU:n sivuilla 13 minuuttia.
IP-osoite kuuluu Valkeakosken kaupungin verkkoon, jota käytetään myös esimerkiksi kouluissa ja muissa toimipisteissä.
Sama epäilyttävä-yrittäjä palasi SMENU:n palveluun kelo 13.43 yrittämään samoja tietomurtokikkoja ja viipyi sivuilla 19 minuuttia.
Matomo-palvelun mukaan SMENU:n Gift a Plan -banneri yritettiin peittää
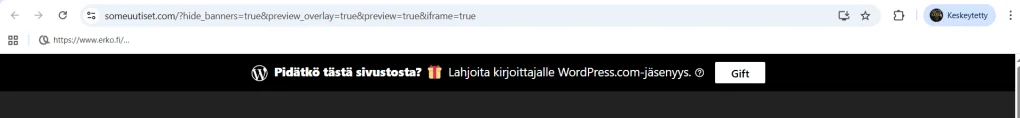
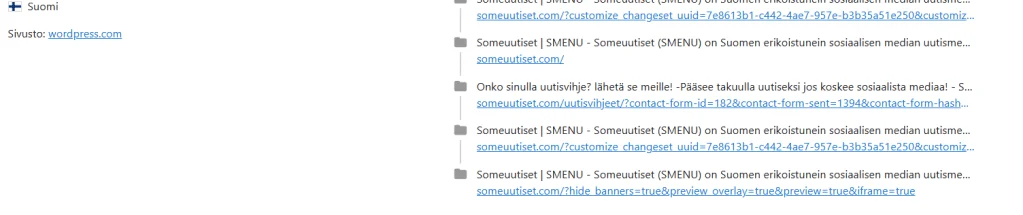
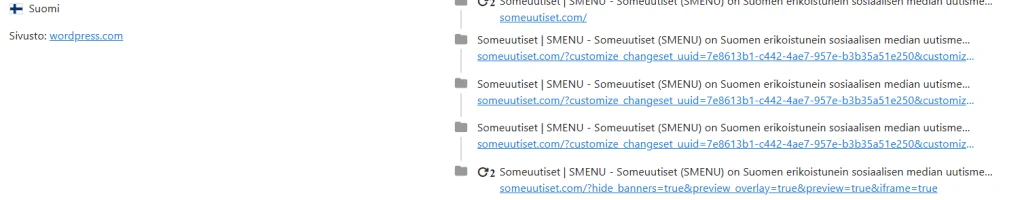
epäilyttävän käyttäjän toinen, vahvistamaton pääsy-yritys kello 13.43, jolloin hän viipyi sivuilla jopa 19 (Arviolta 10-15 min, Matomo käyttää osittain harha-arvausta.) Kuva: Matias Polku | Someuutiset.
SMENU:n järjestelmät on tunnistanut epäilyttävän käyttäjän Valkeakosken Kaupungin julkisesta verkosta, Wi-Fi:stä.
SMENU ottaa varmuuden vuoksi käyttöön tehokkaamat turvatoimet mahdollisten yritysten johdoista. Turvatoimia ei kerrota julkisesti.
Pääsy-yritys on vaihdellut mobiiliverkkoyhteyden ja kaupungin verkon (VLK-KAUPUNKI) kautta. Kyseessä on Valkeakosken Kaupungin omistama vierasverkko
WordPress.comin tuesta vahvistetaan pääsy-yritys SMENU:n palveluun, joka pyrittiin toteuttaa käyttämällä URL-osotteita. Eli käytännössä trolli yritti tunkeutua SMENU:n palveluun käyttämällä WordPress (WP):n yleisiä esikatseluikkuna-osotteita ja näin pyrki päästä SMENU:un, ilman admin-kirjautumista. Tuesta vahvistetaan, että WordPress.com esti kyseisen URL-temppuilun ja näytti trollille saman sivun, minkä lukijatkin saavat, esim. 404-virheilmoituksen, tai ohjauksen takaisin etusivulle.
Valkeakosken Tietohallinnosta kerrotaan SMENU:lle, että kyseessä oli vierasverkko, eli NAT-yhteys, joka tarkoittaa verkkotekniikkaa, joka mahdollistaa usean sisäverkon laitteen (kuten puhelimet ja tietokoneet) käyttävän yhtä julkista IP-osoitetta internetiin yhdistäessä.
Pääsy-yritys SMENU:un yritettiin tehdä käyttämällä Opera-selainta tietokoneella, Matomo-palvelun mukaan.